El domingo pasado estuve en Hack & Tokens #1, en Las Rozas de Madrid, y todavía me dura el buen sabor de boca. Ha sido un placer participar y comprobar el nivel de las conversaciones que se generan cuando juntas IA, ciberseguridad y ganas de compartir conocimiento sin artificios.
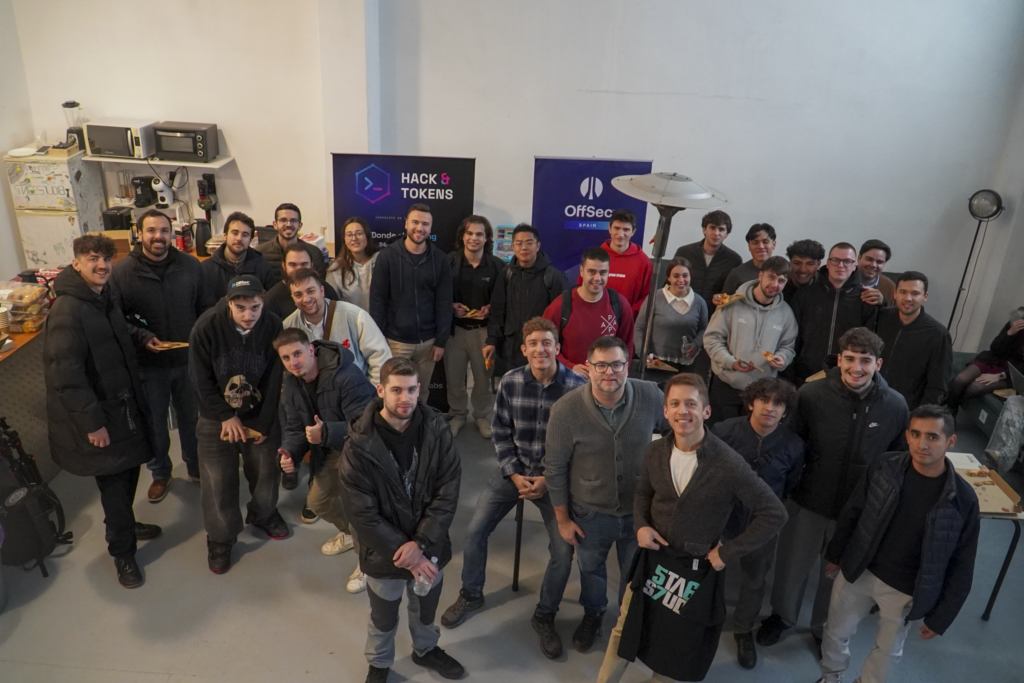
Una quedada que empezó con una pregunta
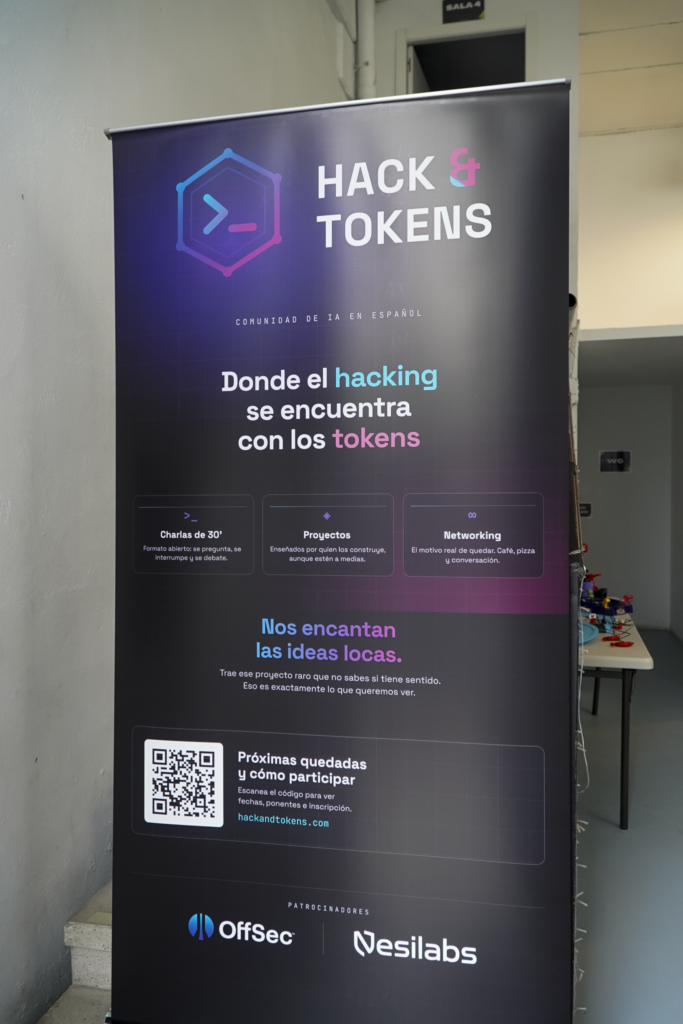
Hack & Tokens nació hace unos meses de un post en LinkedIn de Ricardo Sánchez (Red Team Leader y host de Hat2Hack) y una pregunta muy sencilla: «¿Quién se apunta?». La idea de fondo tiene todo el sentido: en español se está construyendo muchísimo con IA, pero casi todo se cuenta en inglés o en hilos que se pierden. Así que tocaba juntarse en persona y contarlo bien.
El formato acompaña a esa idea: nada de stands ni keynotes. Una sala, charlas de 30 minutos en formato foro y un buen rato de networking. Se nota cuando la gente viene a aprender y a debatir, no a que le vendan nada.
Mi charla: «El cartel sin cerradura»
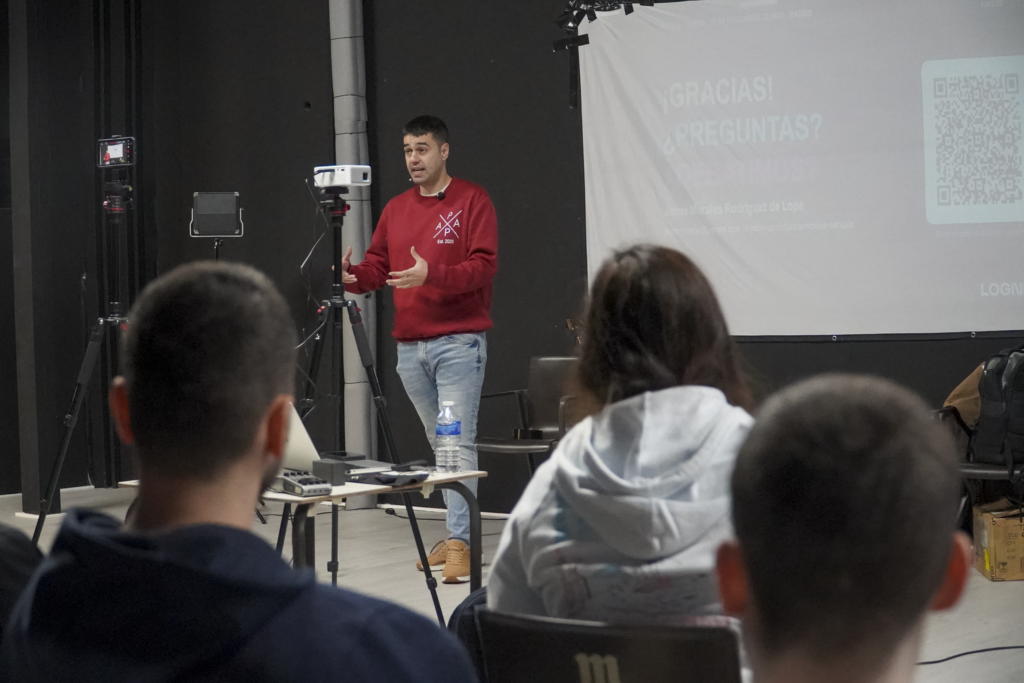
Mi charla iba sobre la (in)madurez de la web ante la llegada de los agentes de IA, una línea que vengo trabajando en mi investigación doctoral.
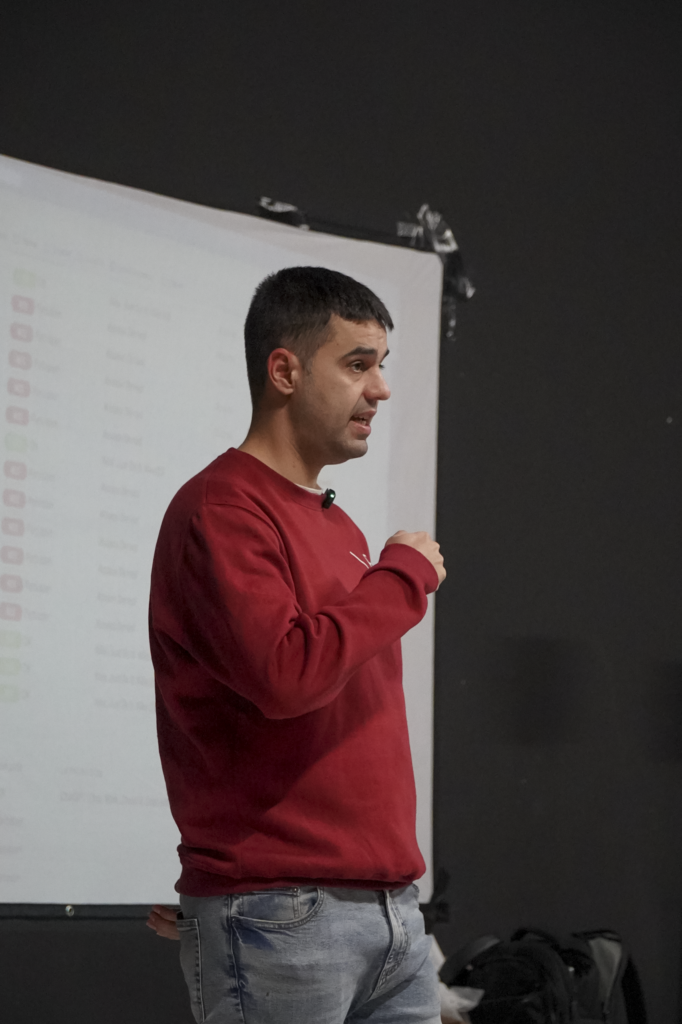
La pregunta de partida es sencilla: ¿qué pasa realmente cuando un crawler o un agente de IA llega a tu web? Muchas organizaciones confían en que un robots.txt las protege del rastreo masivo, pero entre lo que se declara y lo que de verdad se bloquea hay una distancia enorme. Es un cartel en la puerta sin cerradura. Y cuando quienes llaman a tu puerta ya no son personas sino software autónomo, esa distancia deja de ser un problema de contenido y pasa a ser un problema de seguridad.
Con una sala tan técnica y en formato foro, lo interesante era abrir el debate más que dar respuestas cerradas. Y eso es justo lo que pasó.
Un cartel con mucho nivel
Compartí sesión con muy buena compañía:
- Xavi Álvarez Delgado (fundador y CEO de Merabytes), con «AI for SOC»: modelos frontera para el reporting de incidentes en un SOC sin sacrificar el compliance.
- Víctor Nieves Sánchez, con «Road to OSAI»: cómo montar tu sistema de pentesting con agentes camino de la OSAI, la certificación de red teaming de IA de OffSec.
Y gracias también a OffSec por patrocinar la primera edición. Que una empresa así apueste por una quedada que empieza de cero dice mucho de hacia dónde va esto: la IA y la seguridad se necesitan mutuamente.
Lo que me llevo
Desde Lognext seguimos viendo cómo la irrupción de los agentes de IA está cambiando la forma en que entendemos la seguridad de aplicaciones y servicios digitales. Espacios como Hack & Tokens ayudan a debatir estos retos con una comunidad técnica de primer nivel, y en nuestro idioma, que no es poca cosa.
Gracias a Ricardo y a la organización, al resto de ponentes y a todos los que vinisteis un domingo por la mañana a preguntar, debatir y traer ideas locas. No es una conferencia, es una comunidad. Deseando ver la edición #2.