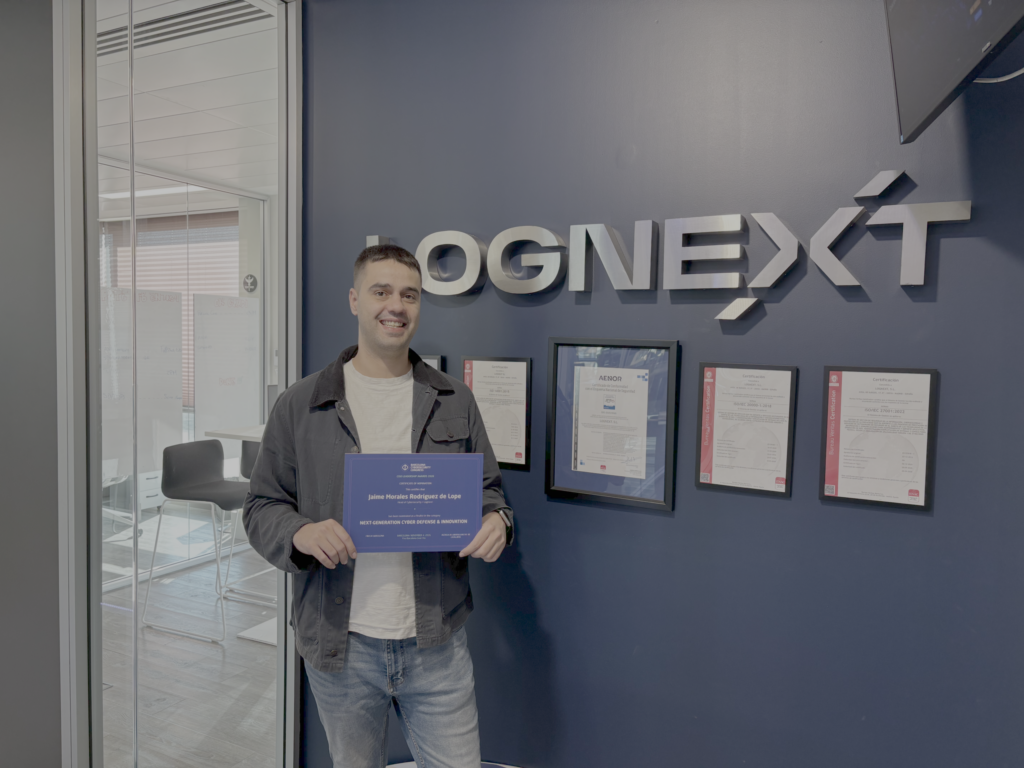
La semana pasada viví dos momentos muy especiales en el Barcelona Cybersecurity Congress 2026. El primero, ser finalista del Next-Generation Cyber Defense & Innovation Award, una de las siete categorías de los CISO Leadership Awards. El segundo, presentar en el escenario una parte de mi investigación doctoral.
La gala
Estar en la final ya era un premio. Quiero dar las gracias al Barcelona Cybersecurity Congress y al jurado por la confianza, y felicitar a María Luisa Redondo Velázquez por un premio muy merecido, y a Carlos Valderrama y Enric Sandoval Balaguer por compartir la final. Fue un placer coincidir con profesionales de ese nivel.
«El cartel sin cerradura»
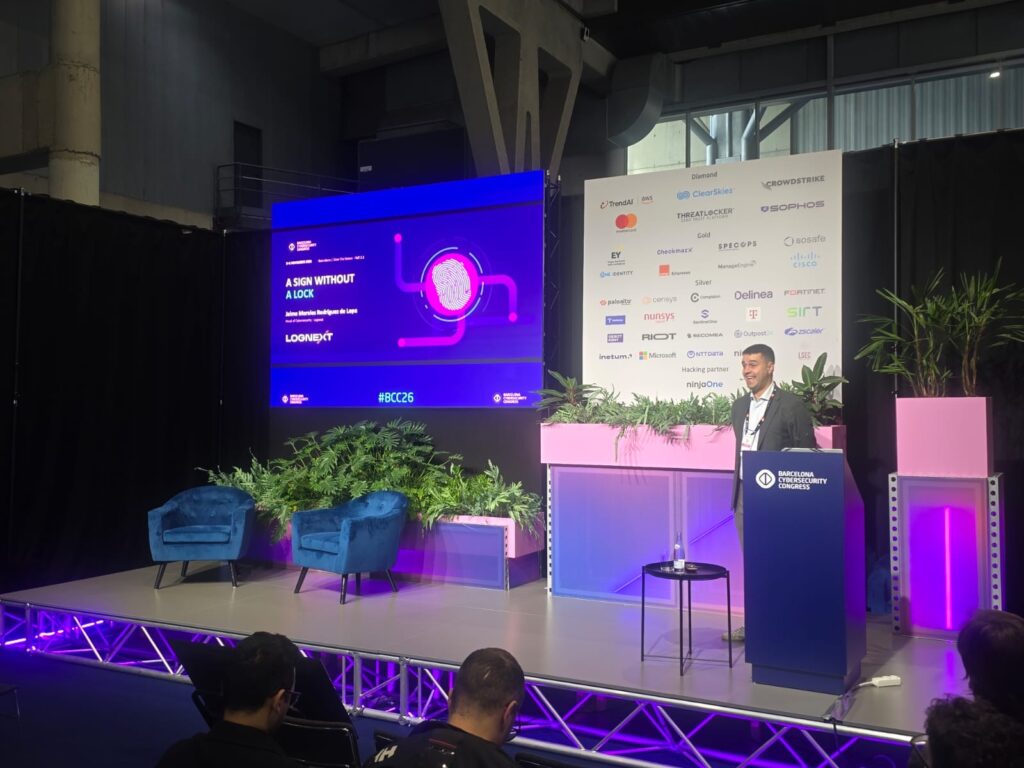
Al día siguiente presenté «A Sign Without a Lock» («El cartel sin cerradura»), una charla basada en mi investigación doctoral en la Universidad Carlos III de Madrid. La pregunta de fondo es sencilla: cuando un agente de IA llega a una web, ¿quién decide si puede entrar y con qué criterio?
Estas fueron las ideas principales:
El acceso se decide muchas veces por un nombre que cualquiera puede falsificar. El User-Agent es poco más que una etiqueta que cada cliente se pone a sí mismo.
robots.txt es un cartel de «Prohibido el paso» en una puerta sin cerradura. Funciona con quien quiere respetarlo y con nadie más.
A menudo no decide el dueño de la web, sino la CDN que tiene delante, con reglas que el propio dueño no siempre conoce.
Y lo más paradójico: se penaliza a los agentes que se identifican de forma honesta, mientras que los que se camuflan como un navegador normal pasan sin problema.
La salida que planteé es la identidad verificable. Estándares como HTTP Message Signatures (RFC 9421) y Web Bot Auth permiten que un agente firme sus peticiones y que la web compruebe de verdad quién está llamando a la puerta. No resuelven todo, pero son una base sólida sobre la que construir.
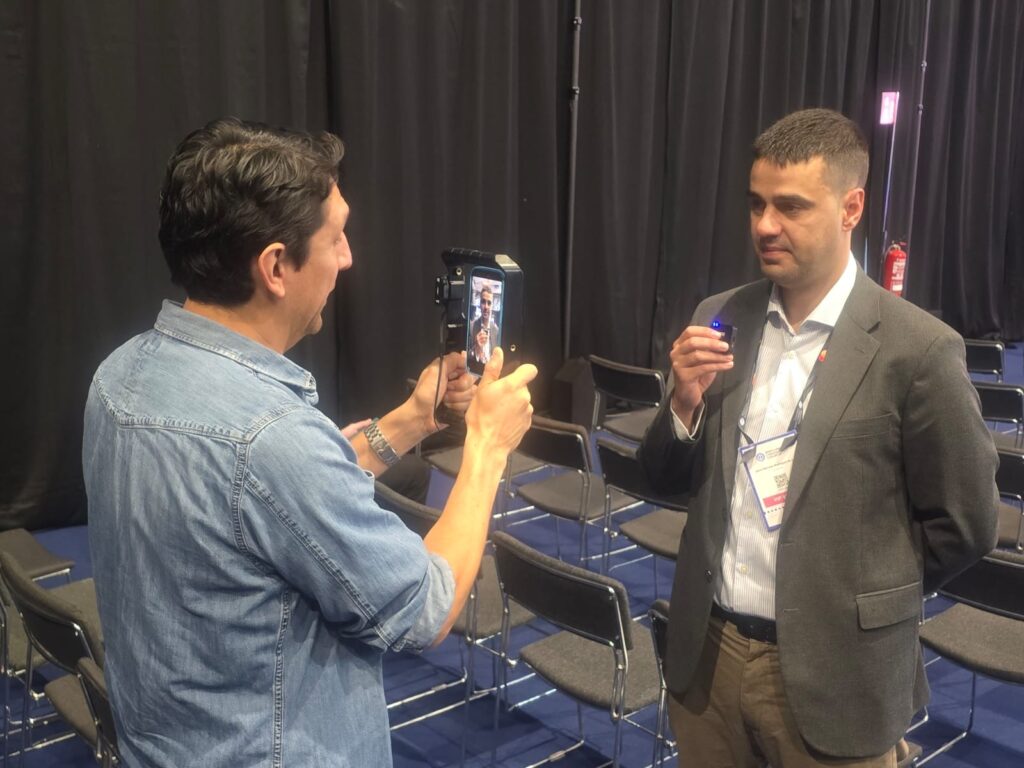
Hubo demos en directo con Novabot, el agente con el que hago las pruebas de mi investigación, para ver en vivo cómo distintas webs tratan a un bot que se identifica de forma honesta frente a uno que se hace pasar por un navegador. Y, sobre todo, muy buenas conversaciones después con otros profesionales que se están encontrando estos mismos problemas en sus organizaciones.
Gracias
A Lognext, por el apoyo, y a mis directores de tesis, Sergio Pastrana y Juan Tapiador, por acompañarme en esta investigación.
Millones de agentes de IA van a navegar por Internet muy pronto, y una capa de identidad fiable no puede esperar. Si en tu organización ya os estáis haciendo estas preguntas, me encantará que hablemos.
Más información sobre el congreso en la web del Barcelona Cybersecurity Congress.