Hace unos días me llegó por Telegram un intento de phishing que merece la pena desmontar con calma. No porque sea especialmente sofisticado, sino porque reúne casi todos los trucos que funcionan con la mayoría de la gente, y porque la propia aplicación estaba avisando de que era falso.
El mensaje
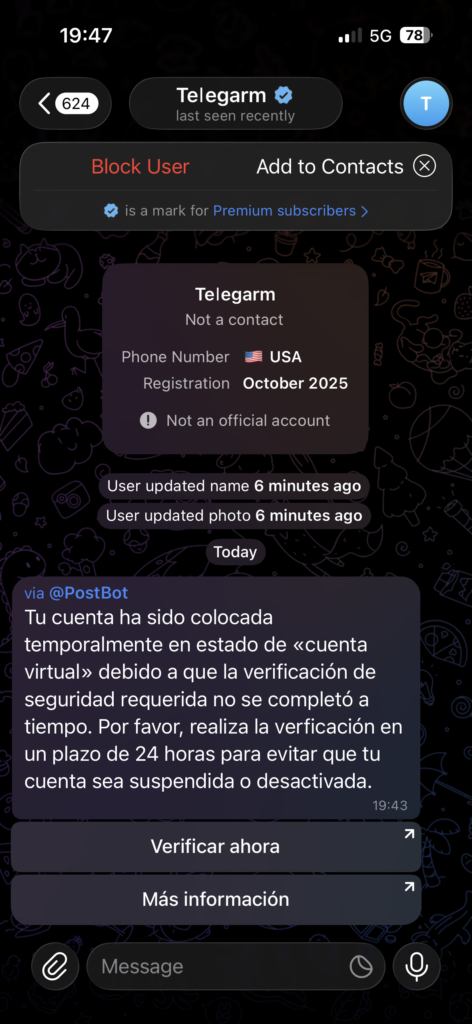
El texto decía que mi cuenta había pasado temporalmente a estado de «cuenta virtual» porque no se había completado a tiempo una verificación de seguridad, y que tenía 24 horas para verificarla si no quería que la suspendieran o desactivaran. Debajo, dos botones con buena pinta: «Verificar ahora» y «Más información».
El remitente se llamaba Telegarm y lucía un check azul junto al nombre. A primera vista, y sobre todo leyendo deprisa desde el móvil, parece un aviso oficial.
Las señales que lo delatan
El nombre. Telegarm, no Telegram. Dos letras cambiadas de sitio que el cerebro corrige solo cuando lees en diagonal. Es la técnica clásica del typosquatting, la misma que se usa con dominios web.
El check azul. No es una verificación oficial. En Telegram ese icono es el distintivo de los suscriptores Premium (cualquiera puede pagarlo), y la propia app lo indica justo debajo del nombre con un aviso que dice precisamente eso.
La ficha del remitente. Telegram muestra información sobre quien te escribe cuando no es un contacto, y aquí era demoledora: número de teléfono de Estados Unidos, cuenta registrada en octubre de 2025 y un aviso explícito de que no es una cuenta oficial.
Los cambios recientes. La cuenta había cambiado de nombre y de foto seis minutos antes de escribirme. Es el patrón típico de cuentas desechables que se reutilizan para cada campaña.
El bot intermediario. El mensaje llegaba «via @PostBot», un bot que sirve para crear publicaciones con botones enlazados. Es lo que permite que los botones parezcan parte de la interfaz de Telegram cuando en realidad llevan a una web externa.
La ortografía. El texto escribe «verficación». Un detalle pequeño, pero un aviso oficial de una plataforma con cientos de millones de usuarios no suele tener erratas.
Lo más importante: el servicio oficial de Telegram no tiene número de teléfono y no te pide verificar nada pulsando un enlace. Ninguna plataforma seria lo hace.
Por qué funciona
Lo que más me interesa de este caso es que el ataque no va contra la tecnología, va contra la persona. Combina los cuatro ingredientes de casi cualquier ingeniería social: urgencia (24 horas), miedo (perder la cuenta), autoridad (el check azul y el nombre de la plataforma) y una interfaz que parece legítima. Cuando esos cuatro elementos coinciden, la reacción natural es pulsar primero y pensar después.
Cómo protegerte
Mi consejo es sencillo: cuando un mensaje te mete prisa, para. Esa prisa es precisamente la herramienta del atacante.
Si tienes dudas sobre el estado de tu cuenta, entra tú mismo en los ajustes de la aplicación, nunca desde el enlace que te envían. Y activa la verificación en dos pasos de Telegram (Ajustes, Privacidad y seguridad), que añade una contraseña propia y es lo que de verdad protege tu cuenta si alguien llega a hacerse con tu código de acceso. Si recibes algo así, bloquea y reporta la cuenta para que la plataforma pueda actuar.
Y si eres una empresa
En el caso de una organización, la pregunta cambia: ¿quién se está haciendo pasar por tu marca ahora mismo? Cuentas falsas en mensajería y redes sociales, dominios parecidos al tuyo, perfiles que suplantan a tu atención al cliente. Todo eso ocurre fuera de tus sistemas, en canales que tus herramientas de seguridad no ven y donde normalmente nadie está mirando.
Yo bloqueé y reporté la cuenta. Si a ti te ha llegado algo parecido, me encantará que me lo cuentes.